Tin tặc phát tán phần mềm độc hại Zeus Sphinx chiếm quyền điều khiển Windows bằng cách sử dụng tài liệu MS Word không đúng định dạng
Các nhà nghiên cứu đã phát hiện ra một chiến dịch malspam (thư rác độc hại) mới, trong đó các tội phạm mạng tung ra phần mềm độc hại Zeus Sphinx (trojan) thông qua các tài liệu MS documents mã độc liên quan đến Coronavirus.
Các nhà nghiên cứu từ IBM X-FORCE đã bắt đầu quan sát các hoạt động của mã độc Zeus Sphinx từ năm 2019. Kể từ đó, các hoạt động liên quan đến chiến dịch tấn công bằng loại mã độc này tăng lên nhanh chóng và chúng chủ yếu nhắm vào các khoản thanh toán của chính phủ cũng như tập trung vào các lĩnh vực ngân hàng ở Mỹ, Canada và Úc.
Phát tán mã độc thư rác dạng Maldoc
Tội phạm mạng lợi dụng xu hướng chủ đề COVID-19 để phân phối các mã độc MS word không đúng định dạng thông qua chiến dịch lừa đảo, spam.
Thư rác kêu gọi các nạn nhân mở tệp đính kèm và điền vào tài liệu để nhận tiền bồi thường từ Chính phủ và họ đang phân phối nhiều loại tài liệu và phần lớn các tài liệu có tệp .doc hoặc .docx.
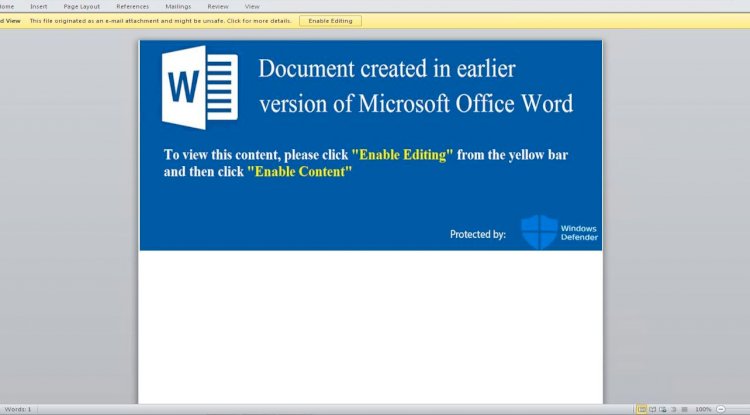
Sau đó, tài liệu yêu cầu các nạn nhân cho phép thực thi một macro để kích hoạt chuỗi lây nhiễm và cuối cùng đã chiếm quyền điều khiển windows để tìm nạp trình tải xuống phần mềm độc hại.
Trình tải xuống phần mềm độc hại sau đó liên lạc với máy chủ chỉ huy (C2 server) và kiểm soát để tải mã độc Zeus Sphinx mới.
Biến thể Zeus Sphinx mới tạo ra một thư mục độc hại dưới dạng %SYSTEMDRIVE% và ghi một tệp batch vào đó.
Theo báo cáo của IBM: "Khi đã triển khai trên một thiết bị nào đó, Sphinx thiết lập tính bền bỉ (persistence) thông qua các phương thức thường được sử dụng để duy trì sự tồn tại của mình trên máy người dùng cuối. Trong trường hợp này, nó tạo ra rất nhiều thư mục và tệp trên đĩa, đồng thời thêm một số khóa Registry để ẩn và quản lý các tệp cấu hình của nó."
Indicators of Compromise (IoCs)
Maldoc
DFF2E1A0B80C26D413E9D4F96031019CE4567607E0231A80D0EE0EB1FCF429FE
Samples
VBS sample: 2FC871107D46FA5AA8095B78D5ABAB78
Sphinx samples:
C8DFF758FEB96878F578ADF66B654CD7
70E58943AC83F5D6467E5E173EC66B28
7CA44F6F8030DF33ADA36EB35649BE71
8A96E96113FB9DC47C286263289BD667
C6D279AC30D0A60D22C4981037580939
What's Your Reaction?